この記事は後半です。前半は Qiita にあります: uBlock Originのelement pickerが他人のページに乗っ取られた日
この記事の後半では、なぜその一連の流れが成立したのか、どこに境界線があったのか、そして実際にどう使われうるのかを整理する。
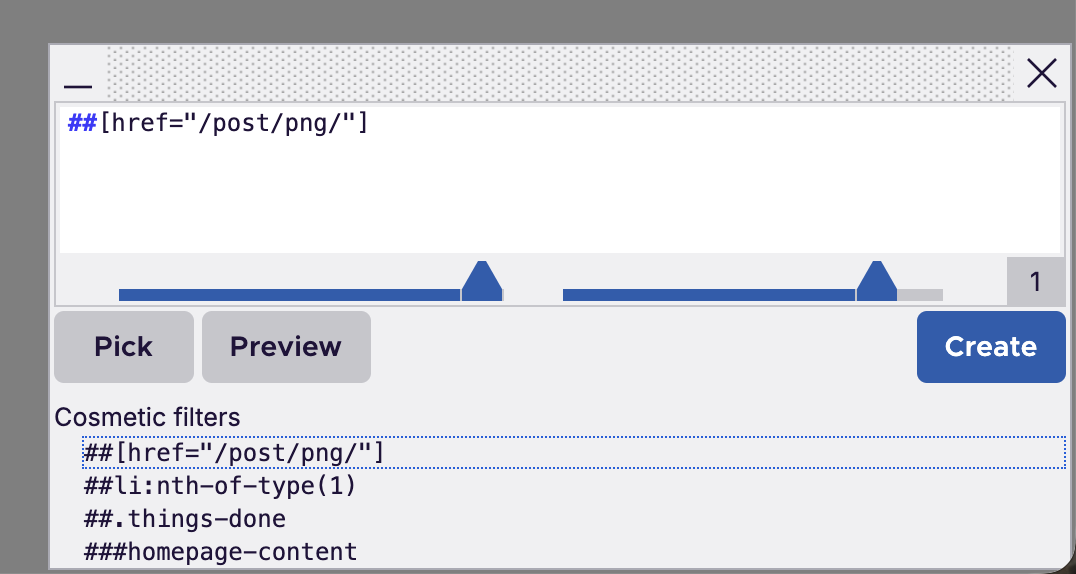
画像: iter.ca より
まず押さえたいのは、element picker 自体が拡張機能の内部画面ではなく、web_accessible_resources として Web から触れる HTML であることだ。MDN の説明どおり、Firefox では moz-extension://<UUID>/... という URL で参照されるが、この UUID はインストールごとにランダムに変わる。普段はここが防壁になる。
ところが今回、攻撃者はその UUID を別の通信から抜け道のように拾えた。GitHub の Advisory では、prevent-xhr や prevent-fetch の scriptlet が絡む場面で、攻撃者サイトが XHR をフックして UUID を抽出できるとされている。つまり、拡張機能が内部で使う通信の一部が、外部ページから見える窓になっていた。
ここで大事なのは、最初の突破口が「派手な脆弱性」ではなく、URL の取得だったことだ。URL が分かれば iframe を張れる。iframe が張れれば、picker はもう拡張機能だけのものではない。
uBlock Origin の wiki では、element picker は「その場で要素を選び、フィルタを作る」道具として説明されている。普通なら、利用者は広告や余計な要素を消すだけだ。だが Resources Library を見ると、trusted な scriptlet にはページへ JavaScript を差し込む力がある。trusted-rpnt のようなものは、その代表例だ。
ここで攻撃者がやったことは、picker に表示される内容を操作し、Create ボタンで保存されるフィルタをすり替えることだった。報告では、メッセージの opt 欄(本来はネットワーク要求の種類)に改行を混ぜ、見かけの指定とは別のフィルタを紛れ込ませる余地があったという。利用者が「サイトごとの見た目を調整している」と思って押した操作が、裏では trusted filter の登録になっていた。
scriptlet injection が意味するのは、ページを少し整える程度ではない。ページの実行環境に手を入れることだ。だからこそ、今回の問題は単なる UI の誤動作では済まない。
GitHub Advisory にある影響範囲は、uBlock Origin 1.75.2 以下、修正版は 1.75.4 だ。修正コミットの並びを見ると、最初に tainted XHR の扱いを直し、その後で secret token を使って picker 起動を検証し、さらに 1.76.0 でフィルタの検証や war 関連フィルタの扱いにも手が入っている。つまり、ひとつの穴を塞いだだけでは不十分だった。
実害としては、任意の trusted filter を投入できることが中心だ。これができると、任意サイトに対して scriptlet を仕込める。攻撃コードそのものを外部から直接書き込むというより、uBlock Origin が本来持っている「ページを書き換える権限」を、攻撃者のサイトが代理で使えてしまう。閲覧中のページだけでなく、次に開く同系統のページにも影響が残る可能性がある。
対象は Firefox の MV2 版で、報告者によれば MV3 版の uBO Lite にも似た問題はあったが、影響はより小さかった。いずれにせよ、uBO 側が危険だと判断して修正を重ねた事実は重い。
この手の話は、広告ブロックの世界だけの特殊事例に見えやすい。でも、ブラウザ拡張が業務の一部になっている環境では、話は変わる。社内ポータル、管理画面、検証用サイト、広告計測の確認ページ。こうした場面で「拡張機能のボタンを押す」ことは珍しくない。そこに iframe と透明化が乗ると、利用者はページを操作したつもりのまま、拡張機能の処理を実行してしまう。
自分なら、この件を「拡張機能の UI は Web から見えた瞬間に外部入力として扱うべきだ」という教訓として見る。便利な picker や診断画面は、設計を少し誤るだけで、信頼された操作の入口になる。特に、Web へ公開した資源、MessageChannel、保存時のフィルタ検証は、別々の機能に見えて、実際には一本の鎖としてつながる。今回切れたのは、その鎖のつなぎ目だった。
uBlock Origin はすぐに修正されたが、これは「よくできた拡張機能でも、UI と権限の境目を外に出すと危ない」という見本として残る。見た目はクリック 1 回でも、裏では拡張機能の信頼モデルそのものが動いていた。
